« Vos données restent en Europe » : la phrase rassure, mais elle ne dit pas tout. Je vous explique simplement ce que changent le CLOUD Act et l’arrêt Schrems II, et comment garder les données de vos clients sous votre propre juridiction.
Beaucoup de logiciels édités aux États-Unis vous le promettent : vos données sont hébergées à Francfort, Dublin ou Paris. C’est vrai. Mais l’emplacement du serveur n’est qu’une partie de la réponse. L’autre partie, c’est le pays de l’entreprise qui édite le logiciel.
Soyons francs : pour la liste de courses de l’équipe, ce n’est pas un sujet. Pour les pièces des dossiers de vos clients, ça mérite dix minutes de lecture.
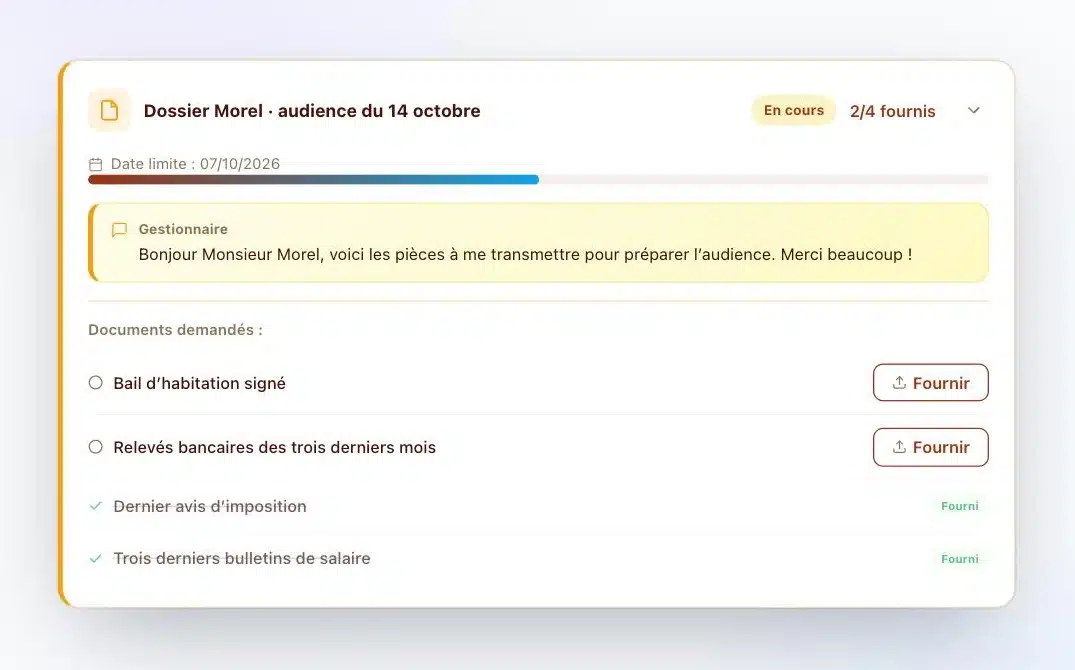
Le CLOUD Act, simplement
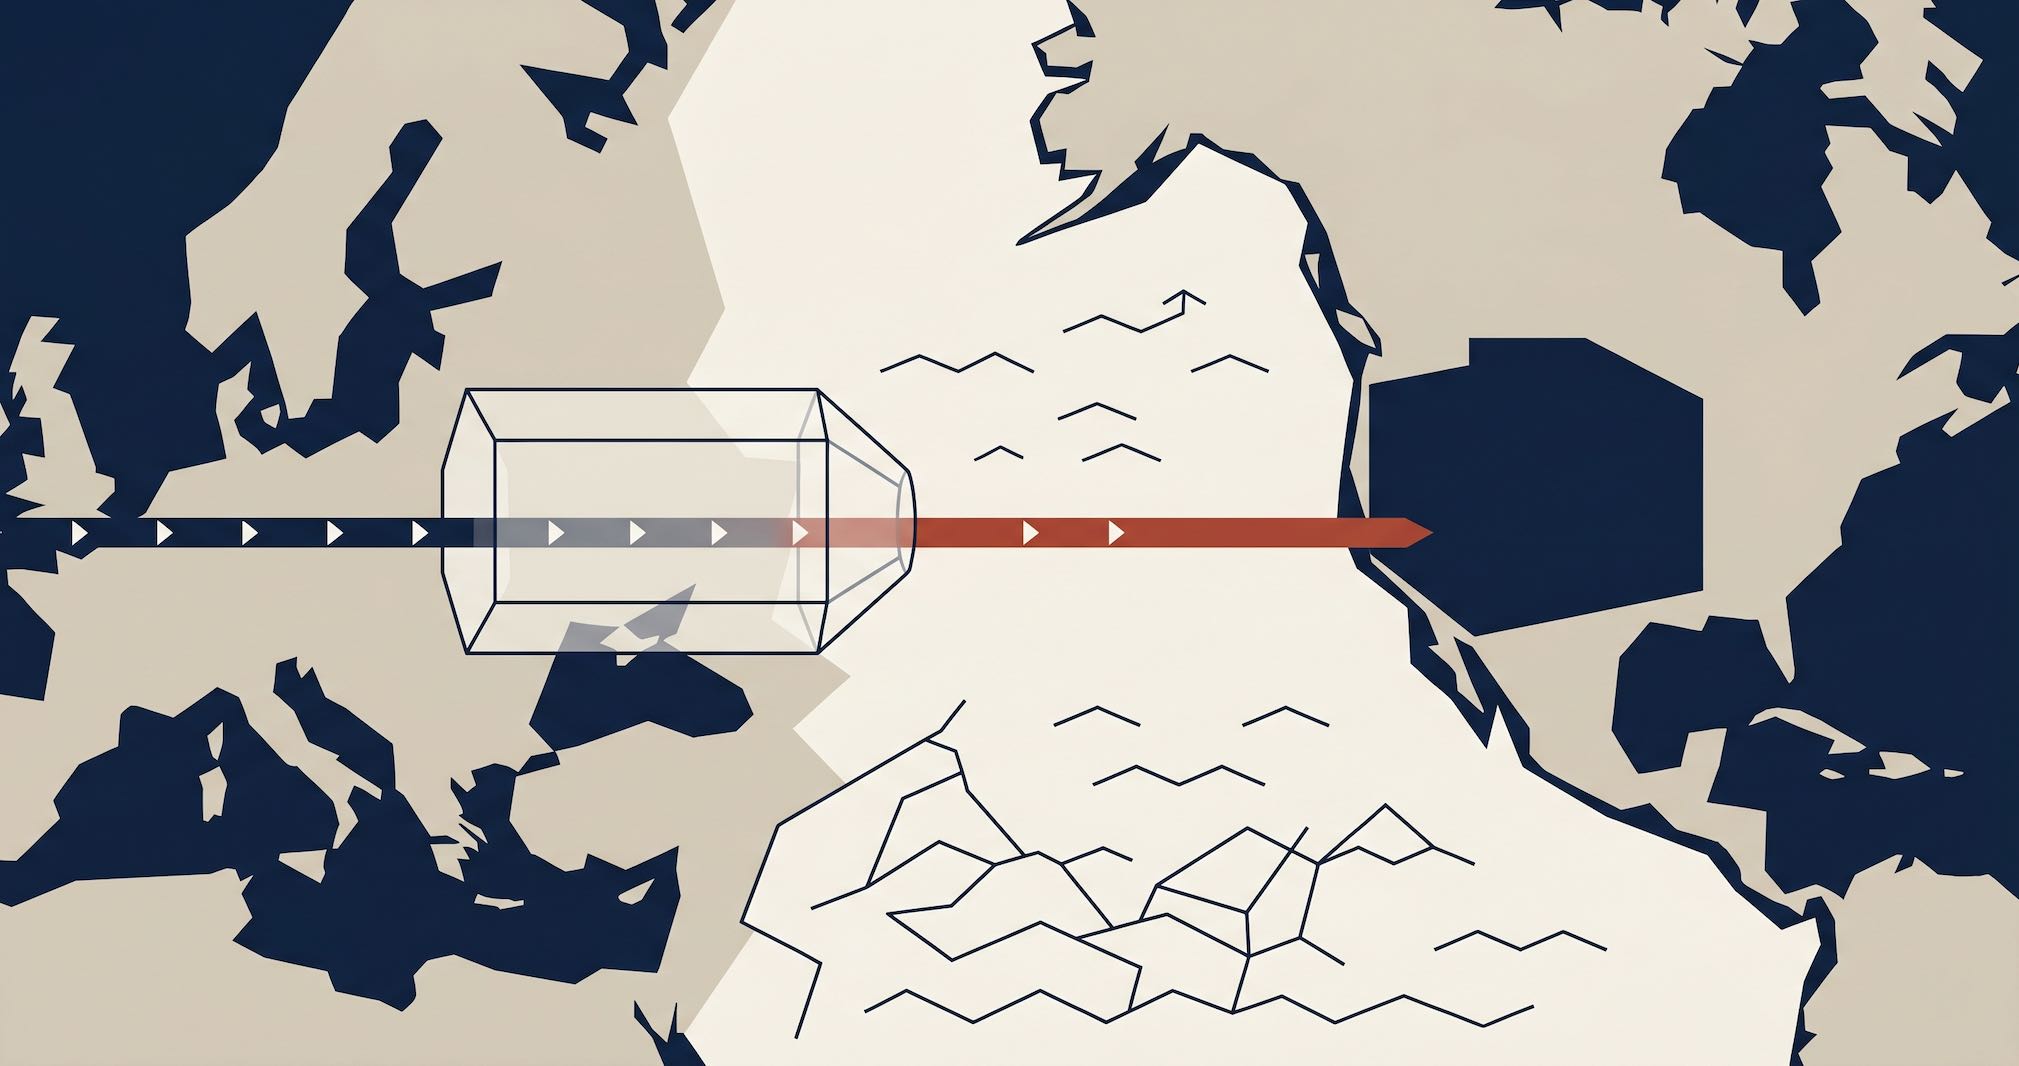
Voté aux États-Unis en 2018, le CLOUD Act permet aux autorités américaines d’exiger d’une entreprise soumise au droit américain les données qu’elle contrôle, où qu’elles soient stockées dans le monde.
Concrètement, si votre logiciel est édité par une société américaine, des serveurs en Europe ne changent pas cette règle. Vous n’en êtes pas forcément informé.
Schrems II : ce que l’Europe a répondu
En juillet 2020, la Cour de justice de l’Union européenne a invalidé le Privacy Shield, l’accord qui encadrait les transferts de données vers les États-Unis.
« Les exigences du droit interne des États-Unis […] comportent des limitations à la protection des données à caractère personnel qui ne sont pas encadrées de manière à répondre à des exigences substantiellement équivalentes à celles requises, en droit de l’Union. »
CJUE, arrêt Schrems II, 16 juillet 2020, affaire C-311/18
Un nouveau cadre, le Data Privacy Framework, a été adopté en 2023. Il simplifie les choses pour beaucoup d’entreprises. Il reste pourtant contesté, comme ses deux prédécesseurs l’avaient été. Bâtir la protection de vos dossiers sensibles sur lui seul, c’est accepter une incertitude.
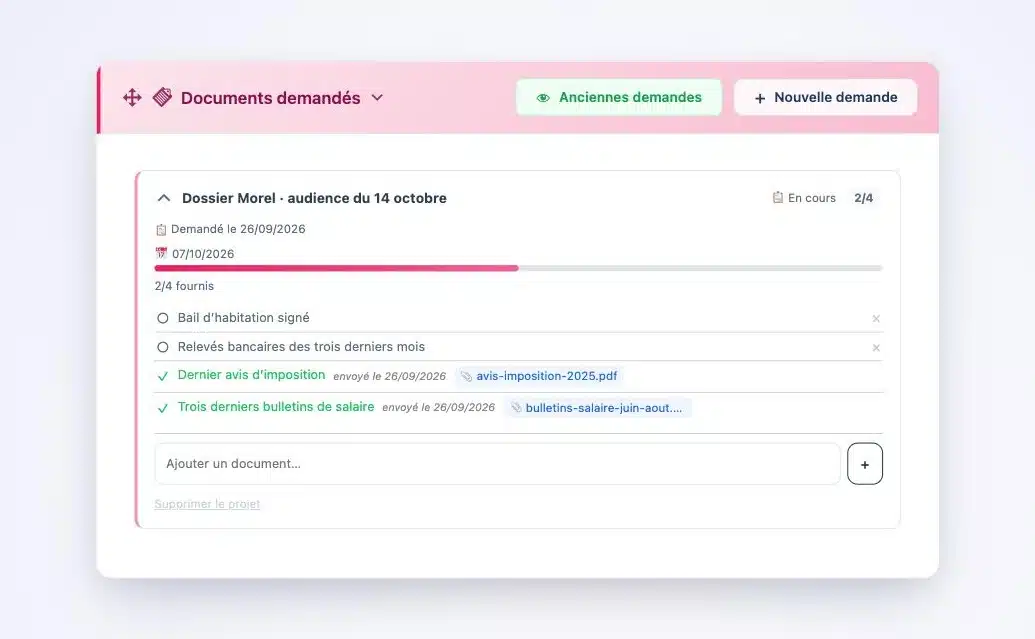
Ce que cela change pour un cabinet
Avocat, expert-comptable, courtier, praticien de santé : vous traitez presque toujours des données personnelles, souvent sensibles. Si vous confiez ces données à un sous-traitant américain, le RGPD vous demande d’évaluer vous-même le risque de transfert et de pouvoir le justifier lors d’un contrôle.
Le contrat de votre éditeur documente sa conformité à lui. Votre analyse, c’est à vous de la faire. Et c’est ce document qu’on vous demandera.
Comment vérifier qu’un éditeur est vraiment européen
- Regardez les mentions légales. La société qui édite le logiciel est-elle immatriculée dans un pays de l’Union ?
- Regardez qui la contrôle. Une filiale européenne d’un groupe américain peut rester soumise au droit américain.
- Regardez où est l’hébergeur. Un hébergeur européen, indépendant des groupes américains, complète la réponse.
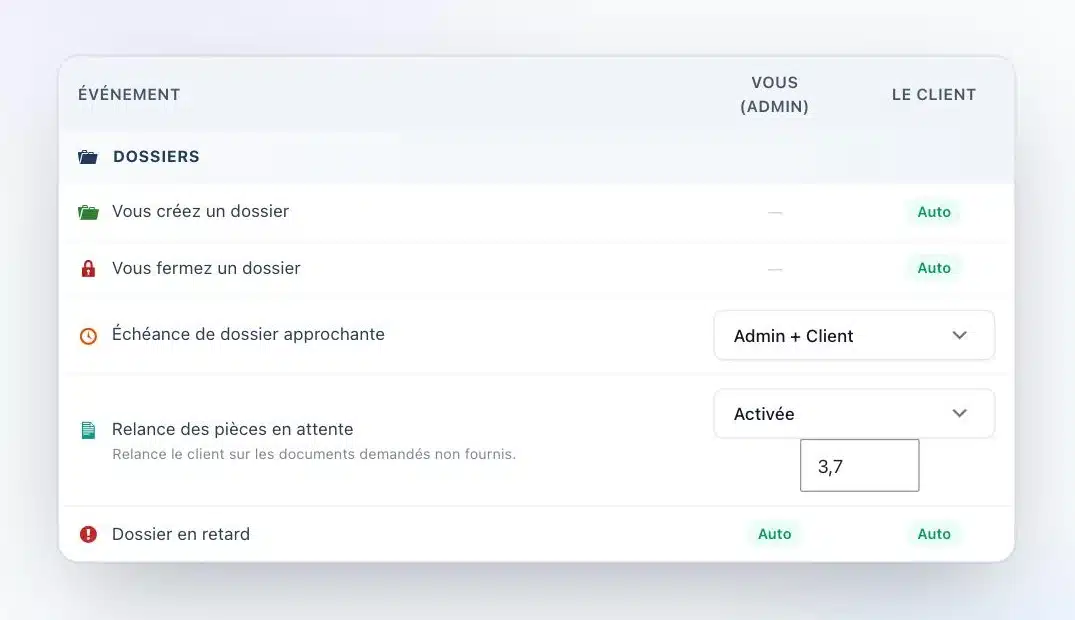
Comment Client Vault garde vos données chez vous
Client Vault est un coffre-fort digital sécurisé que vous installez sur votre propre site WordPress. Il est édité par Sdravobiz, une société européenne. Surtout, il ne stocke rien chez l’éditeur : vos pièces vivent sur votre serveur, chez l’hébergeur et dans le pays que vous choisissez.
- Aucun transfert vers l’éditeur : les documents restent sur votre installation.
- Des fichiers chiffrés en AES-256 dès leur arrivée.
- Un journal d’activité scellé qui date chaque dépôt et chaque consultation.
- Un export ZIP pour restituer un dossier en quelques clics.
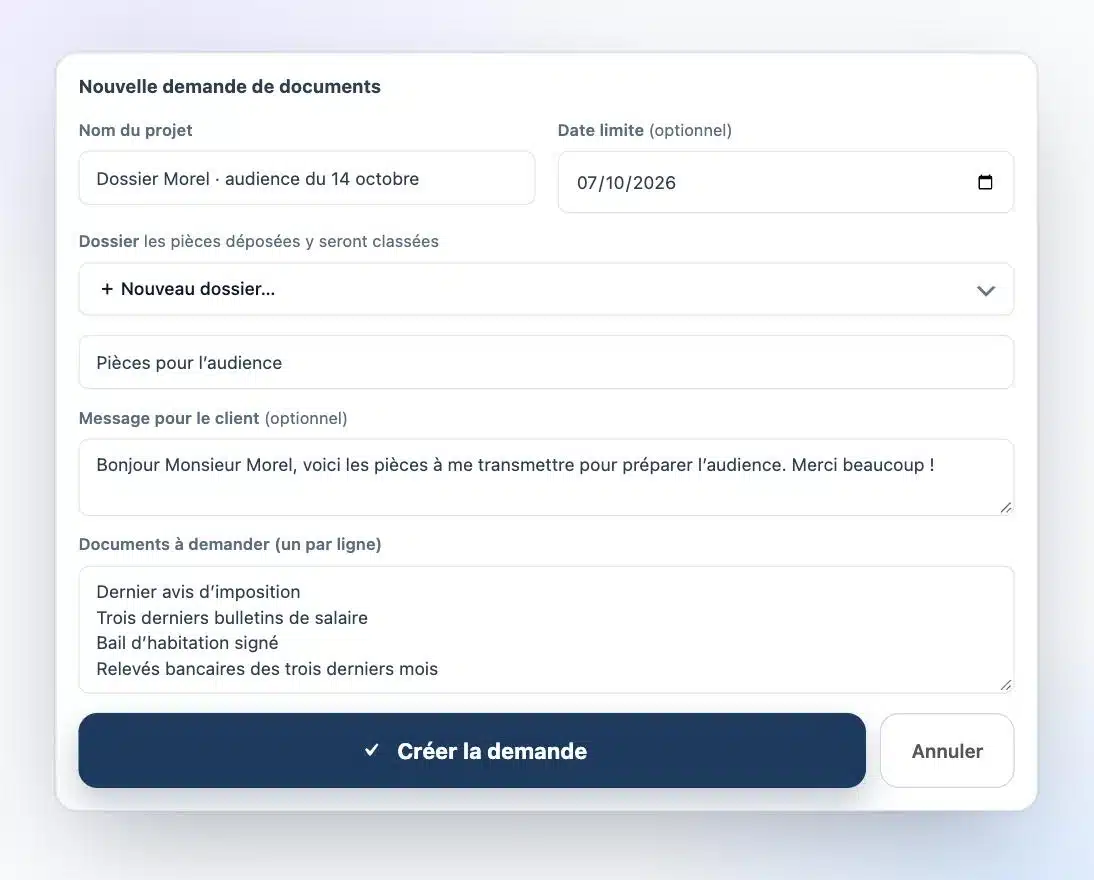
Résultat : votre analyse de risque devient plus courte et plus solide. Pour choisir votre hébergeur, j’ai comparé OVH, Scaleway, Infomaniak et o2switch. Et pour rassurer vos clients, voici cinq réponses prêtes à l’emploi.
Vous êtes une agence WordPress ?
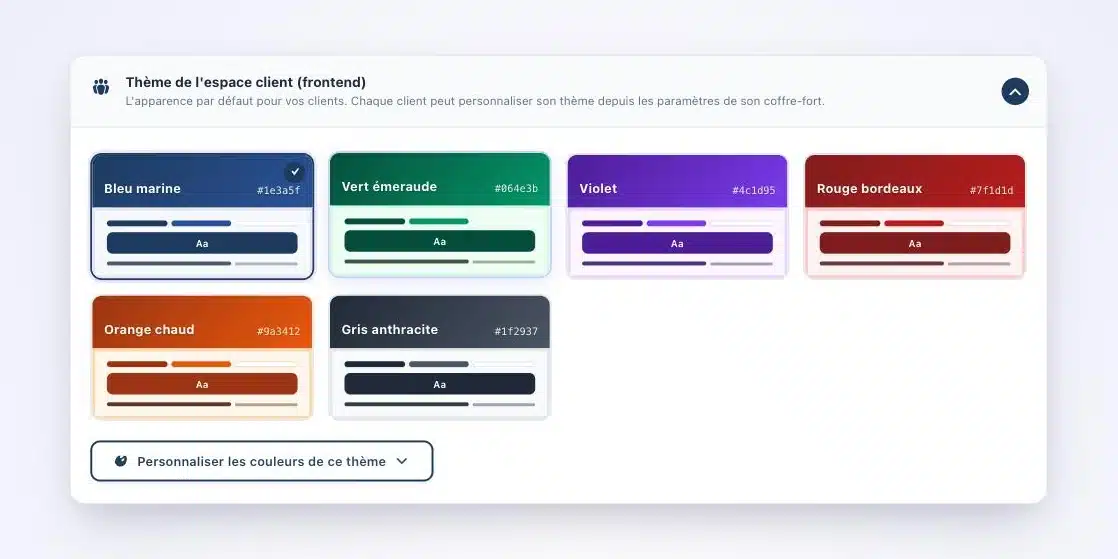
Beaucoup de vos clients ignorent qu’un logiciel américain leur demande une analyse supplémentaire. Leur proposer une installation sur leur propre serveur, à leurs couleurs, est un conseil utile et une prestation facturable.
Ce que Client Vault ne fait pas
Soyons francs. Il ne s’agit pas de bannir tous les outils américains. Pour la messagerie interne ou les notes d’équipe, le risque est souvent faible et l’analyse plus simple. La question se pose vraiment pour les données sensibles de vos clients.
Client Vault est aussi un plugin que vous possédez : votre site demande des mises à jour et des sauvegardes, idéalement confiées à une agence de confiance.
Prochaine étape
Client Vault
Les données de vos clients, sous votre juridiction
En visio, on regarde où vivent aujourd’hui vos données et je vous montre le coffre installé sur votre propre serveur.
- Le coffre vu par votre client
- Le chiffrement et le journal d’activité
- L’export d’un dossier
- Vos questions sur l’hébergement
Questions fréquentes
Qu’est-ce que le CLOUD Act ?
Une loi américaine de 2018 qui permet aux autorités des États-Unis d’exiger d’une entreprise soumise au droit américain les données qu’elle contrôle, où qu’elles soient stockées.
Un logiciel hébergé en Europe est-il protégé du CLOUD Act ?
Pas forcément. Si l’éditeur est soumis au droit américain, l’emplacement européen des serveurs ne suffit pas.
Qu’a changé l’arrêt Schrems II ?
En 2020, il a invalidé le Privacy Shield et demandé aux entreprises européennes d’évaluer elles-mêmes le risque de chaque transfert vers les États-Unis.
Le Data Privacy Framework règle-t-il la question ?
Il simplifie les transferts vers les entreprises certifiées, mais il reste contesté. Pour les données sensibles, garder les données sous votre juridiction reste la voie la plus sereine.
Où sont stockées les données avec Client Vault ?
Sur votre propre serveur, chez l’hébergeur et dans le pays de votre choix. Rien n’est stocké chez l’éditeur.